PHP2Shell: a falha crítica no PHP e como a GP2Tech protegeu os sites dos clientes
Neste artigo
Em outubro de 2026, a comunidade de tecnologia acordou com um alerta raro: duas falhas graves no próprio PHP, a linguagem que faz funcionar cerca de três em cada quatro sites da internet, incluindo todo site em WordPress. As falhas ganharam um nome fácil de lembrar, PHP2Shell, e uma nota de gravidade de 9,2 numa escala de 10.
Neste artigo: o que aconteceu, explicado sem complicação, por que isso importa para o seu negócio, o que a GP2Tech fez nos sites dos clientes e como o plugin Visitantes & Segurança passou a vigiar o seu site todos os dias, para você não ser pego de surpresa na próxima vez.
Primeiro: o que é o PHP?
O PHP é o motor do seu site. Quando alguém abre uma página, envia um formulário ou finaliza uma compra, é o PHP, rodando no servidor, que monta a página e processa as informações. Você não vê o PHP, mas ele está lá o tempo todo.
Por isso, uma falha no PHP não é uma falha num plugin ou num tema: é uma falha na base sobre a qual o site inteiro funciona.
O que é a PHP2Shell
São duas falhas, registradas como CVE-2026-109618 e CVE-2026-109619. Em termos simples, um invasor consegue enviar ao site um pedido especialmente montado que confunde a forma como o PHP organiza a memória do servidor. Com as duas falhas combinadas, é possível:
- Executar comandos no servidor sem precisar de senha: é o que o “Shell” do nome quer dizer, o controle do servidor.
- Ler pedaços da memória do servidor, onde podem estar senhas, sessões de usuários logados e chaves de acesso de outros serviços.
Três detalhes tornaram o caso ainda mais sério:
- O código com defeito existia desde 2012 (PHP 5.4). Praticamente todo site PHP em atividade estava na lista.
- A configuração padrão já era vulnerável. Não era preciso o site ter “feito algo errado”.
- A senha do painel não protege. O ataque acontece antes de o WordPress carregar, então nenhum login, captcha ou plugin de segurança comum consegue barrar. A única correção de verdade é atualizar o PHP.
Linha do tempo: da descoberta à correção
| Quando | O que aconteceu |
|---|---|
| Agosto de 2026 | Pesquisadores de segurança encontram as falhas e as reportam à equipe do PHP em sigilo (a chamada “divulgação coordenada”), para que a correção fique pronta antes de alguém mal-intencionado saber. |
| Agosto a outubro | A equipe do PHP prepara as correções. A data combinada para a divulgação era 22 de outubro. |
| 20 de outubro | Os detalhes vazam na internet antes da hora. Empresas de segurança confirmam que as falhas são reais, e a equipe do PHP antecipa a correção em caráter de emergência. |
| 21 de outubro, madrugada | Empresas de proteção de sites registram as primeiras tentativas de ataque, antes mesmo de a correção existir. |
| 21 de outubro, 11h | O PHP publica as versões corrigidas: 8.2.35, 8.3.36, 8.4.27 e 8.5.12. |
| 22 de outubro | Com a análise técnica publicada, os especialistas avaliam que um ataque em massa é menos provável do que se temia, porque o ataque exige conhecer detalhes do servidor. Ainda assim, o risco é real e a recomendação é uma só: atualizar. |
Horários de Brasília.
E quem usa versões antigas do PHP?
Aqui está uma armadilha que pouca gente percebe. As versões 7.4, 8.0 e 8.1 já não recebem correções oficiais do PHP. Algumas empresas de hospedagem e sistemas de servidor aplicam a correção por conta própria, sem mudar o número da versão.
Resultado: dois servidores com “PHP 8.3” no painel podem estar em situações opostas, um protegido e outro vulnerável, e olhando só o número não dá para saber qual é qual. Foi exatamente por isso que a GP2Tech decidiu não confiar só no número da versão.
Por que isso importa para a sua empresa
Com o servidor nas mãos de um invasor, ele pode:
- alterar ou apagar o site, ou colocar páginas falsas;
- roubar os dados que os clientes digitam nos formulários e na loja;
- instalar programas maliciosos que espalham vírus para quem visita;
- usar o servidor para enviar spam, o que faz os seus e-mails caírem no lixo eletrônico;
- fazer o Google marcar o site como perigoso, derrubando as visitas e as vendas.
Para um pequeno negócio, o site muitas vezes é a vitrine, o canal de pedidos e a primeira impressão. Um site invadido custa dinheiro, tempo e, principalmente, confiança.
Como a GP2Tech se preparou
Quando a correção saiu, a GP2Tech não esperou o cliente perceber. O trabalho foi feito em frentes, na ordem certa:
- Atualizamos os servidores que administramos. Na madrugada de 24 de outubro, fora do horário de movimento dos sites, o PHP de todos os servidores que a GP2Tech administra foi atualizado para as versões corrigidas, inclusive as versões mais antigas que ainda rodavam em alguns sites. Depois, os serviços foram reiniciados (sem o reinício, a versão antiga continua rodando, um erro comum) e cada site foi conferido, um a um, para garantir que tudo voltou ao ar normalmente.
- Conferimos os sites em hospedagens de terceiros. Nem todo cliente está num servidor da GP2Tech. Nesses casos, a equipe conferiu com cada hospedagem se a correção já tinha sido aplicada. Em um deles, a própria hospedagem confirmou no painel que havia corrigido o PHP, e essa confirmação ficou registrada no sistema da GP2Tech.
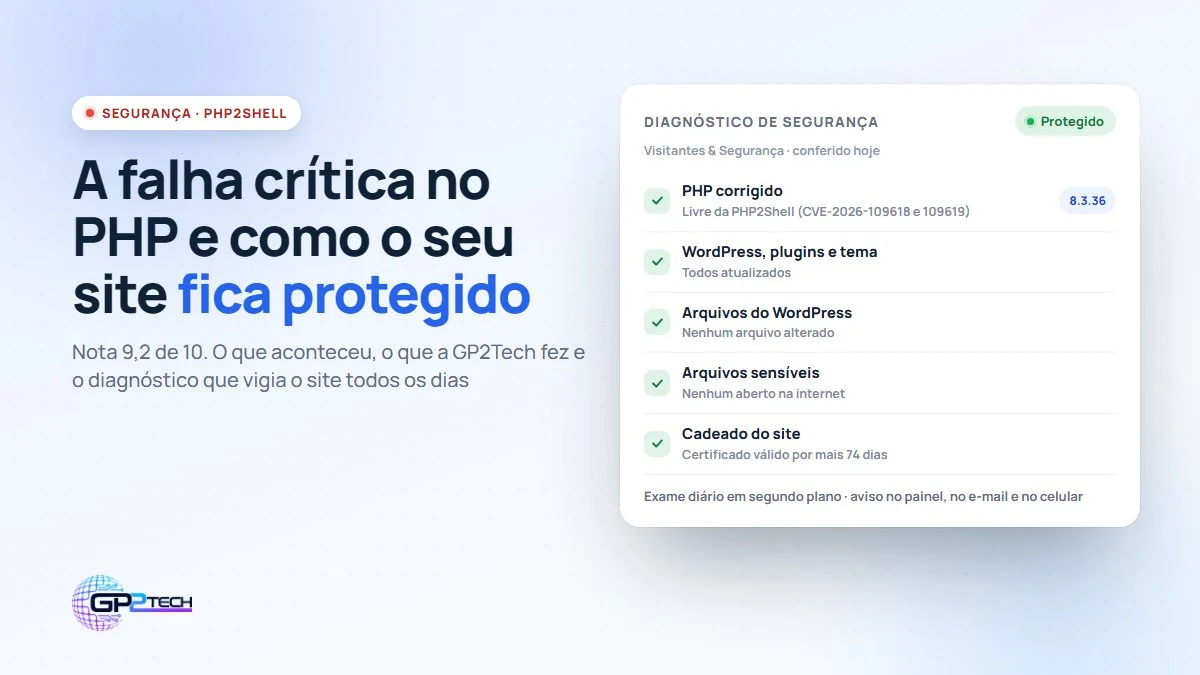
- Transformamos o caso em proteção permanente. No mesmo dia saiu a versão 3.1 do plugin Visitantes & Segurança, com um diagnóstico de segurança diário. A ideia é simples: a próxima falha não pode depender de alguém lembrar de olhar. O site passa a se examinar sozinho e a avisar.
- Testamos antes de entregar. Antes de chegar a qualquer cliente, o diagnóstico passou por um laboratório próprio com diferentes tipos de servidor e de versão de PHP, incluindo servidores vulneráveis de propósito e servidores já corrigidos. Cada aviso foi testado nos dois sentidos: ele precisa aparecer quando o problema existe e sumir quando o problema é resolvido. Depois, o diagnóstico foi conferido nos sites reais, só observando, sem alterar nada, até chegar a zero alarme falso.
- Acompanhamos tudo de um lugar só. Todos os sites atendidos pela GP2Tech aparecem num painel central, com a situação de cada um: protegido, atenção ou risco crítico. Assim a equipe enxerga o problema antes do cliente, e age.
O que o plugin Visitantes & Segurança faz pelo seu site
O Visitantes & Segurança é o plugin de segurança da GP2Tech para sites WordPress. Além de bloquear tentativas de invasão, ele agora funciona como um check-up diário do seu site:
- Confere o PHP todos os dias contra a lista de falhas conhecidas, que a GP2Tech mantém atualizada. Na próxima falha, todos os sites com o plugin passam a avisar no mesmo dia, sem precisar instalar nada novo.
- Não dá alarme falso. O plugin identifica de onde vem o PHP do servidor e só diz “vulnerável” quando consegue provar. Quando não dá para confirmar, ele avisa com honestidade, “não foi possível confirmar”, e a equipe da GP2Tech confere com a hospedagem.
- Vai além do PHP: confere se o WordPress, os plugins e o tema estão atualizados, se algum arquivo do WordPress foi alterado (sinal típico de invasão), se há arquivos sensíveis abertos na internet (como cópias da configuração e backups), se o cadeado do site (certificado de segurança) está perto de vencer e se há configurações arriscadas.
- Explica em linguagem simples. Cada aviso diz o que foi encontrado, qual o risco para o seu negócio, o que precisa ser feito e por que vale deixar com uma equipe técnica.
- Avisa onde você está: no painel do WordPress, no relatório diário por e-mail e, se você quiser, no celular. Risco crítico aparece numa faixa vermelha que não some enquanto o problema existir.
- Resolve com um clique. O botão “Quero que a GP2Tech resolva” abre o atendimento com todas as informações técnicas já preenchidas. A correção é agendada com você, fora do horário de movimento do site, com cópia de segurança antes e possibilidade de voltar atrás se algo der errado.
- Confirma a correção sozinho. Quando o problema é resolvido, o próprio plugin confere e o aviso desaparece.
- Não pesa no site. O exame roda em segundo plano, fora da visita do seu cliente: a página continua abrindo na mesma velocidade.
- Respeita a privacidade. Nenhum dado de visitante, cliente, conteúdo ou senha sai do site.
Tudo isso se soma à proteção que o plugin já fazia no dia a dia: bloqueio automático de quem tenta adivinhar a senha, de robôs que procuram arquivos sensíveis e de quem varre o site em busca de brechas; tela de login escondida; e o relatório de visitantes do seu site.
O que você deve fazer agora
- Descubra a versão do PHP do seu site. No WordPress: Ferramentas → Saúde do site → Informação → Servidor.
- Compare com as versões corrigidas. Se for anterior a 8.2.35, 8.3.36, 8.4.27 ou 8.5.12, ou se for 8.1 ou mais antiga, fale com a sua hospedagem ou com a sua equipe técnica.
- Depois da atualização, confirme que os serviços foram reiniciados e teste o site por inteiro: páginas, formulários, login e loja.
- Se a sua versão é antiga, planeje a mudança para uma versão com suporte. Ela costuma exigir atualizar tema e plugins, então vale fazer com calma e com cópia de segurança.
Não sabe por onde começar? A GP2Tech faz um diagnóstico gratuito de 30 minutos do seu site e diz exatamente o que precisa ser feito.
Perguntas frequentes
Meu site em WordPress está vulnerável?
Depende da versão do PHP do servidor, não do WordPress. Se o PHP ainda não recebeu a correção, sim. Como algumas hospedagens corrigem sem mudar o número da versão, o jeito seguro de saber é conferir com a hospedagem ou usar um diagnóstico que identifique de onde vem o PHP, como o do Visitantes & Segurança.
Um plugin de segurança comum resolve?
Não. O ataque acontece antes de o WordPress carregar, então nenhum plugin consegue bloquear a falha em si. A correção é atualizar o PHP no servidor. O que um plugin bem feito pode fazer é descobrir que o servidor está vulnerável e avisar.
Meu site está numa hospedagem que não é da GP2Tech. Vocês ajudam?
Sim. A equipe confere com a hospedagem se a correção já foi aplicada e, se for preciso, cuida da atualização com você, com cópia de segurança antes.
Atualizar o PHP pode quebrar o site?
Dentro da mesma versão (por exemplo, de 8.3.35 para 8.3.36) o risco é baixo, porque a mudança é a correção. Trocar de versão (de 7.4 para 8.3, por exemplo) costuma exigir atualizar tema e plugins, e por isso deve ser feito com calma, testes e cópia de segurança.
O diagnóstico diário deixa o site lento?
Não. O exame roda em segundo plano, fora da visita do seu cliente, e a página continua abrindo na mesma velocidade.
Resumo
A PHP2Shell mostrou que segurança de site não é só ter uma senha forte ou um plugin instalado: é ter alguém olhando a base, todos os dias, e pronto para agir quando surge uma falha nova. Foi o que a GP2Tech fez: atualizou os servidores, conferiu cada site e transformou o episódio em um diagnóstico permanente, para que o seu negócio continue funcionando sem correr riscos desnecessários.
Quer o seu site protegido e acompanhado pela GP2Tech? Conheça o plugin Visitantes & Segurança e o serviço GP2Tech Security, ou agende um diagnóstico gratuito de 30 min.
Fontes
- php.net: anúncio das versões 8.2.35, 8.3.36, 8.4.27 e 8.5.12 (21/10/2026)
- Sansec: PHP2Shell, linha do tempo e recomendações
- Help Net Security: falhas críticas do PHP corrigidas
- watchTowr: perguntas e respostas sobre a PHP2Shell
- Datadog Security Labs: análise técnica
Esse assunto bate com a sua empresa?
Conta para a gente pelo WhatsApp. A primeira conversa é sem compromisso e você só aprova o orçamento se fizer sentido.
Leia também
Ver todos os artigos
Por que o meu site não aparece no Google? Os 7 motivos mais comuns
Os 7 motivos mais comuns para um site não aparecer no Google, como descobrir em 10 minutos qual é o seu caso,…
Ler artigo
Tráfego pago no Google e no Meta: por que toda empresa precisa ser vista e quanto investir
Por que a visibilidade virou o ponto comercial da empresa, o papel do Google Ads e do Meta Ads, quanto investir para…
Ler artigo
WordPress ou Wix (ou Canva, Squarespace)? O que muda em 3 anos
Construtor pronto ou WordPress? A comparação honesta de custo, Google, integrações e de quem é o site, e o que muda em…
Ler artigo